Die EU-Agentur für Cybersicherheit ENISA hat ihren jährlichen Lagebericht veröffentlicht. Der „ENISA Threat Landscape 2026” wertet 8.257 Sicherheitsvorfälle aus, von denen Organisationen in der EU im Jahr 2025 betroffen waren. Die zentrale Botschaft lautet: DDoS-Angriffe bleiben die häufigste Vorfallsart. Gleichzeitig verschwimmen die Grenzen zwischen Cyberkriminellen, Hacktivisten und staatlich gesteuerten Gruppen zunehmend.
Wir haben den Bericht ausgewertet. Hier erfahren Sie, welche Erkenntnisse für Ihre Sicherheitsstrategie wirklich zählen.
Die wichtigsten Zahlen des ENISA Threat Landscape 2026: Erstmals betrachtet die ENISA ein volles Kalenderjahr. Die Datenbasis stammt überwiegend aus offenen Quellen und anonymisierten Meldungen der EU-Mitgliedstaaten. Das Bild ist deutlich:
- 51,3 % aller erfassten Vorfälle sind DDoS-Angriffe.
- 39,5 % betreffen unautorisierte Zugriffe auf Systeme.
- 57,3 % der Aktivitäten sind ideologisch motiviert, knapp 30 % sind es aus finanziellen Gründen.
- Die öffentliche Verwaltung ist mit 31,8 % der am stärksten betroffene Sektor.
- 72,9 % der Vorfälle treffen wesentliche Einrichtungen, also Organisationen mit hoher Bedeutung für Staat und Gesellschaft.
Auf die Verwaltung folgen Unternehmensdienstleister (8,5 %), der Transportsektor (8 %), der Fertigungssektor (6,9 %) und der Finanzsektor (5,6 %). Die ENISA betont dabei einen wichtigen Unterschied. Finanziell motivierte Angriffe wie Ransomware sind zwar seltener, richten aber kurzfristig den größten Schaden an. Cyberspionage ist ein langfristiges, strategisches Risiko.
DDoS bleibt die häufigste Angriffsform in Europa
DDoS bleibt die häufigste Angriffsform in Europa. Den größten Teil dieser Aktivitäten tragen Hacktivisten bei. Die ENISA zählte 4.709 hacktivistische Angriffsmeldungen gegen EU-Staaten, wobei mehr als 89 % davon DDoS-Attacken waren. Fast die Hälfte davon geht auf die prorussische Gruppe NoName057(16) zurück.
Mit 16 % aller Meldungen war Deutschland das am häufigsten angegriffene Land, gefolgt von Frankreich, Italien, Spanien und Polen. Die Kampagnen folgen dem politischen Kalender. Wahlen, Hilfspakete für die Ukraine oder Gipfeltreffen lösen regelmäßig neue Angriffswellen aus.
Bemerkenswert ist, dass im Juli 2025 im Rahmen der Operation Eastwood von Europol große Teile der Infrastruktur von NoName057(16) zerschlagen wurden. Kurz danach erreichte die hacktivistische Aktivität ihren Jahreshöchststand. Dies zeigt, wie widerstandsfähig diese Netzwerke sind.
Erfahren Sie, wie die neue Network DDoS Protection Sie noch effektiver schützt
Schnellere Mitigation, IPv6-Parität, mehr Transparenz und deutlich weniger manueller Aufwand.
Laut, aber nicht harmlos
Die ENISA stuft viele hacktivistische DDoS-Angriffe als wenig folgenreich ein. Nur 23,8 % der geprüften Erfolgsmeldungen von NoName057(16) ließen sich durch unabhängige Verfügbarkeitsmessungen bestätigen. Ein Teil der Angriffe dient offenbar vor allem der Propaganda.
Dennoch wäre es ein Fehler, DDoS als bloßes Rauschen abzutun. Der Bericht zeigt drei Entwicklungen, die aufhorchen lassen:
Die Angriffe werden größer. Laut dem Bericht wurden 2025 weltweit 47,1 Millionen DDoS-Angriffe abgewehrt. Das ist mehr als doppelt so viel wie im Vorjahr. Die größte gemessene Attacke erreichte 31,4 Tbit/s und dauerte nur 35 Sekunden.
Die Angriffe werden kürzer. Im dritten Quartal endeten 71 % der HTTP-Angriffe und 89 % der Angriffe auf Netzwerkebene nach weniger als zehn Minuten. Wer erst manuell reagieren muss, ist zu langsam.
Die Angriffe werden präziser. DDoS-Attacken auf Anwendungsebene (Layer 7) stiegen um 128 Prozent. Sie benötigen kein großes Volumen, um APIs, Login-Prozesse oder Bezahlstrecken lahmzulegen.
Hinzu kommt die Kommerzialisierung. Sogenannte Booter- und Stresser-Dienste bieten DDoS-Angriffe als Abonnement an. Damit können auch Gruppen ohne eigene Infrastruktur großflächige Kampagnen starten.
Für Unternehmen bedeutet das: Der Schutz muss automatisiert und permanent aktiv sein. Die Link11 Network DDoS Protection erkennt und filtert Angriffe in Echtzeit, ohne dass Ihr Team eingreifen muss. Bekannte Angriffsvektoren wehrt sie ohne Verzögerung ab, neue in bis zu drei Sekunden.
Schwachstellen und Lieferketten öffnen die Tür
Bei unautorisierten Zugriffen konnte die ENISA in 60,4 Prozent der analysierbaren Fälle eine ausgenutzte Schwachstelle als Einfallstor identifizieren. Fehlkonfigurationen folgen mit 20,7 %.
Im Jahr 2025 wurden über 48.000 neue Schwachstellen veröffentlicht, was einem Plus von 22 % entspricht. 71 % davon lassen sich über das Netzwerk ausnutzen, also aus der Ferne. An der Spitze der häufigsten Schwachstellentypen stehen zwei alte Bekannte: Cross-Site-Scripting und SQL-Injection. Hier setzt eine moderne Web Application & API Protection (WAAP) an. Sie verbindet eine Web Application Firewall mit API-Schutz, Bot-Management und DDoS-Abwehr auf Anwendungsebene.
Auch die Lieferkette bleibt ein kritischer Punkt. Angreifer kompromittieren gezielt Softwarepakete, Browser-Erweiterungen und externe Dienstleister. So reicht ein einziger Treffer bei einem Zulieferer, um viele Unternehmen gleichzeitig zu erreichen. Die ENISA stellt mit der European Vulnerability Database (EUVD) eine zentrale Anlaufstelle für aktuelle Schwachstellen bereit.
Ein oft übersehener Aspekt betrifft DNS. Der Bericht dokumentiert Angriffe auf DNS-Root-Server sowie Kriminelle, die verwaiste DNS-Einträge nutzen, um seriöse Subdomains zu übernehmen. Die Zahl der Phishing-Domains stieg um 38 %.
Wenn Angreifer dieselben Werkzeuge teilen
Eine der wichtigsten Beobachtungen des Berichts ist, dass Cyberkriminelle, Hacktivisten und staatliche Akteure zwar unterschiedliche Ziele verfolgen. Sie nutzen jedoch zunehmend dieselben Methoden, Werkzeuge und Zugangswege. So setzte beispielsweise eine nordkoreanische Gruppe die eigentlich aus dem kriminellen Umfeld stammende Ransomware Qilin ein.
Für Sie als Verteidiger bedeutet das: Wenn Sie die gemeinsamen Schwachstellen schließen, wehren Sie gleich mehrere Bedrohungen ab.
Auch Social Engineering entwickelt sich weiter. Phishing ist mit 77,8 % die dominierende Methode. Eine neue Masche ist ClickFix. Dabei bringen Angreifer ihre Opfer dazu, ein angebliches technisches Problem selbst zu „beheben“ und dabei Schadcode auszuführen. Staatliche Gruppen nutzen zudem Messenger wie Signal oder WhatsApp, um Zielpersonen über legitime Anmeldeprozesse zu täuschen.
Auch hier steht Deutschland im Fokus. 26,5 % aller Ransomware-Erpressungen in der EU richteten sich gegen deutsche Organisationen. Kein anderes Land ist stärker betroffen.
KI beschleunigt jede Phase eines Angriffs
Künstliche Intelligenz ist im Arsenal der Angreifer angekommen. Laut ENISA nutzen die meisten Gruppen KI derzeit vorwiegend dazu, ihre vorhandenen Fähigkeiten zu verstärken. So schreiben sie überzeugendere Phishing-Mails, entwickeln Schadcode schneller oder automatisieren die Aufklärung.
Wie groß der Tempogewinn sein kann, zeigt ein Fall aus dem Bericht: Bei einem KI-gestützten Angriff auf eine Cloud-Umgebung erlangten die Täter nach nur acht Minuten Administratorrechte. Bei einem KI-gestützten Angriff auf eine Cloud-Umgebung erlangten die Täter innerhalb von nur acht Minuten Administratorrechte. Die ENISA erwartet, dass im Jahr 2026 noch mehr Phasen eines Angriffs direkt durch KI unterstützt werden.
Die Konsequenz ist klar. Wenn Angriffe in Minuten ablaufen, muss auch die Abwehr in Sekunden reagieren.
Was IT-Entscheider aus dem ENISA Threat Landscape 2026 mitnehmen können
Der Bericht enthält keine Überraschungen, aber eine klare Bestätigung. Vier Punkte gehören jetzt auf Ihre Agenda.
Verfügbarkeit ist ein Geschäftsrisiko. Angriffe dauern oft nur Minuten. Deshalb sollte Ihr DDoS-Schutz automatisiert arbeiten und dauerhaft aktiv sein, nicht erst auf Abruf.
Anwendungen und APIs benötigen einen eigenen Schutz. Der starke Anstieg von Layer-7-Angriffen und die Dominanz klassischer Web-Schwachstellen zeigen, dass Netzwerkschutz allein nicht ausreicht.
Abhängigkeiten sind eine Angriffsfläche. Prüfen Sie deshalb Dienstleister, Softwarekomponenten und Ihre DNS-Infrastruktur mit derselben Sorgfalt wie Ihre eigenen Systeme. Die NIS2-Richtlinie verlangt das ohnehin von vielen Unternehmen.
Der politische Kalender dient als Frühwarnsystem. Hacktivistische Wellen folgen Wahlen und politischen Entscheidungen. Wer in Deutschland öffentliche Dienste, Transport- oder Finanzdienstleistungen betreibt, sollte diese Termine daher in seine Sicherheitsplanung einbeziehen.
Europäische Bedrohungen, europäischer Schutz
Wie der ENISA Threat Landscape 2026 zeigt, steht Europa im Zentrum geopolitisch motivierter Angriffe – Deutschland ganz besonders. Link11 schützt seit 2005 Unternehmen und kritische Infrastrukturen vor genau diesen Bedrohungen. Das Unternehmen hat seinen Hauptsitz in Frankfurt, ist vom BSI als DDoS-Schutzanbieter qualifiziert und verfügt über eine Plattform, die Netzwerk, Anwendungen und DNS absichert.
Eigene Daten aus unserem Netzwerk finden Sie im European Cyber Report 2026.
Möchten Sie wissen, wie widerstandsfähig Ihre Infrastruktur heute ist? Sprechen Sie mit unseren Experten.
Das könnte Ihnen auch gefallen:
Der Angriff, um den es diesmal geht, war weder neu noch besonders raffiniert. Und trotzdem baute sich innerhalb von weniger als 60 Sekunden ein Angriff mit einer Bandbreite von 370 Gigabit pro Sekunde auf. Wer in solchen Momenten keinen DDoS-Schutz hat, geht schlicht offline. Was diesen Fall lehrreich macht, ist das Lehrbuchmaterial, mit dem er ausgeführt wurde. Ein Werkzeug, das so alt ist wie das Internet selbst, aber immer noch funktioniert.
Ein Angriff mit Ansage
Der Mechanismus hinter dieser Attacke ist ebenso einfach wie effektiv. Das User Datagram Protocol, kurz UDP schickt Datenpakete, ohne auf eine Bestätigung zu warten. Im Gegensatz dazu erwartet TCP für jedes gesendete Paket eine Rückmeldung („Hast du das bekommen? Gut, dann kommt das nächste.“). UDP hingegen feuert einfach drauflos. Ob das Paket ankommt oder nicht, ist egal. Weiter.
Diese Eigenschaft macht UDP ressourcenschonend. Der Angreifer muss keine Verbindung aufrechterhalten, keine Antworten verwalten oder Pakete in der Warteschleife halten. Er kann jedem Gerät in seinem Botnetz eine einzige Anweisung geben: Schicke Pakete in diese Richtung. Und jedes Gerät tut genau das – ohne Abstimmung, ohne Koordination, ohne Orchestrierung. Ein Befehl für alle.
Fragmentierung als Waffe
Was diesen Angriff von einem gewöhnlichen UDP-Flood unterschied, waren die Pakete selbst – genauer gesagt, dass keines von ihnen vollständig war. Nahezu alle der registrierten Pakete bestanden aus Fragmenten. Es gab kein einziges komplettes Paket.
Netzwerkpakete haben eine maximale Größe, die sogenannte MTU (Maximum Transmission Unit). Wenn ein Paket diese Grenze überschreitet, wird es in Fragmente aufgeteilt, die einzeln übertragen und vom Empfänger wieder zusammengesetzt werden müssen. Ein Server, der ein Fragment empfängt, legt es in einen Puffer und wartet auf den Rest des Pakets. Erst wenn alle Teile eingetroffen sind, kann er das vollständige Paket verarbeiten.
In diesem Fall ist es wahrscheinlicher, dass der Angreifer immer nur das erste Fragment gesendet und den Rest nicht nachgeliefert hat. Das Zielsystem legt das Fragment in den Puffer und wartet. Dann kommen die nächsten unvollständigen Pakete. Mit 8.500 unterschiedlichen Quell-IP-Adressen und einem Gesamtvolumen von 370 Gigabit pro Sekunde sind diese Puffer-Ressourcen innerhalb von Sekunden aufgebraucht. Das heißt, die freien Ressourcen waren damit beschäftigt, auf Pakete zu warten, die nie angekommen sind. Damit gab es auch für legitime Anfragen keine freien Ressourcen mehr.
Erfahren Sie, wie die neue Network DDoS Protection Sie noch effektiver schützt
Schnellere Mitigation, IPv6-Parität, mehr Transparenz und deutlich weniger manueller Aufwand.
Ressourcensparend für den Angreifer, schädlich für das Ziel
Dies ist eine der wichtigsten Asymmetrien dieses Angriffs. Für den Angreifer ist eine UDP-Fragment-Attacke günstig. Er muss keine vollständigen Pakete zusammenstellen, keine Verbindungen aufrechterhalten oder Antworten verarbeiten. Es gibt keinen Koordinationsaufwand und kein Overhead durch Protokollhandshakes.
Eine grobe Berechnung ergibt: 370 Gigabit, verteilt auf knapp 8.500 Quell-IPs, ergeben im Durchschnitt rund 43 Megabit pro Sekunde pro Gerät. Das ist für einen Server kein besonderer Aufwand. Für ein gekapertes IoT-Gerät – eine Kamera oder ein Heimrouter – ist es vielleicht die Hälfte der verfügbaren Upload-Bandbreite. Wer im Homeoffice mit Glasfaseranschluss sitzt und gerade keinen Videocall hat, würde von einem Upload von 30 Megabit im Hintergrund nichts bemerken. Das macht Botnetze aus solchen Geräten schwer zu entdecken und leicht zu betreiben.
Für das angegriffene System sieht die Rechnung jedoch anders aus. Ohne spezialisierte DDoS-Schutzinfrastruktur ist bei vielen Unternehmen bei einem Angriff dieser Größe Schluss – unabhängig davon, wie viele Firewalls oder Endpunkte im Netz stehen. Bei diesem Volumen ist oft jede konventionelle Verteidigungsmaßnahme überfordert, bevor ein Mensch überhaupt reagieren kann.
Geografisch ungewöhnlich
Auffällig an diesem Angriff war die Herkunftsverteilung. Brasilien, Indien, Venezuela und Aserbaidschan als Top-Quellregionen weisen kein klassisches Profil für einen Angriff auf die Infrastruktur des Kunden auf.
Dies deutet auf ein geografisch stark verteiltes Botnet hin, das nicht aus zentralisierten Cloud-Ressourcen gespeist wird, sondern aus einer breiten Mischung kompromittierter Geräte weltweit. Genau diese Breite macht es schwieriger, den Angriff durch einfaches Geo-Blocking oder IP-Blocklisten zu stoppen. Bei über 8.500 Quell-IPs gibt es keine einzelne Adresse, die oft genug vertreten ist, um durch klassische Rate-Limits aufzufallen.
Alte Methode, aktuelle Bedrohung
„UDP Fragment Attacks” sind keine neue Erfindung. Sie gehören seit Jahrzehnten zum Standardwerkzeug von DDoS-Angreifern. Was sich verändert hat, ist nicht die Technik, sondern die Verfügbarkeit. Botnetze aus IoT-Geräten, günstig gekaperte Serverkapazitäten und die fehlende Notwendigkeit zur Orchestrierung machen solche Angriffe niederschwelliger als je zuvor. Ein Angreifer muss keine komplexe Infrastruktur aufbauen, keinen Protokollwechsel koordinieren oder Ressourcen nach Kapazität sortieren. Er gibt einen Befehl und wartet, bis das Ziel in die Knie geht.
Wer darauf wartet, dass Angreifer auf neue, spektakuläre Methoden umsteigen, bevor er in Schutzmaßnahmen investiert, unterschätzt, wie viel Schaden alte, einfache Werkzeuge in moderner Infrastruktur noch immer anrichten können.
Was dieser Fall für die eigene Infrastruktur bedeutet
Erstens lassen sich volumetrische Angriffe oft nicht mit konventionellen Firewalls abwehren. Eine 370-Gigabit-Attacke übersteigt meist die Kapazität jeder lokalen Defense-Infrastruktur, und das, bevor ein Mensch reagieren kann. Wirksamer Schutz muss daher bereits vor Erreichen des eigenen Netzes greifen.
Zweitens zielen Fragmentierungsangriffe auf Puffer-Ressourcen, nicht allein auf die Bandbreite. Wer seinen Schutz nur auf Volumen-Schwellenwerte auslegt, übersieht, dass bereits wenig Traffic aus unvollständigen Fragmenten ausreicht, um diese Ressourcen zu erschöpfen.
Drittens ist Reaktionsgeschwindigkeit entscheidend, denn kein Mensch ist schnell genug. Ein Ramp-up unter 60 Sekunden erfordert eine automatisierte Gegenmaßnahme, die ohne manuellen Eingriff sofort greift.
Was Link11 mit diesem Angriff gesehen hat
Dieser Angriff war für die Schutzinfrastruktur beherrschbar. Dank global verteilter Scrubbing-Kapazitäten konnten volumetrische UDP-Floods auch ohne Signatur-Matching erkannt werden, da das Volumen selbst das Signal ist. Der Angriff wurde abgewehrt, bevor er das Kundennetz in nennenswertem Umfang erreichte. Für eine ungeschützte Infrastruktur hätte der Angriff schwerwiegende Folgen haben können.
Manchmal ist der lehrreichste Angriff nicht unbedingt der raffinierteste. Manchmal zeigen die einfachsten Angriffsvektoren, dass Basisschutz keine Option, sondern eine Grundvoraussetzung ist.
Wissen Sie, wie Ihre Infrastruktur auf einen volumetrischen UDP-Angriff in den ersten 30 Sekunden reagieren würde? Link11 analysiert Ihre aktuelle Schutzarchitektur und zeigt Ihnen konkret, wie es um Ihre Reaktionsgeschwindigkeit und Kapazität steht. Kommen Sie gern für ein Gespräch auf uns zu!
Das könnte Ihnen auch gefallen:

Ab sofort arbeitet Link11 mit dem IT-Dienstleister und Netzbetreiber bisping & bisping aus Lauf an der Pegnitz zusammen. Als Managed Service Provider bietet bisping & bisping den KI-gestützten DDoS-Schutz von Link11 mittelständischen Unternehmen in Süddeutschland an. Ziel der Partnerschaft ist es, Firmen ohne eigenes Sicherheitsteam wirksam vor Überlastungsangriffen zu schützen und sie bei der Umsetzung des NIS2-Gesetzes zu unterstützen.
Das Wichtigste in Kürze:
- Partnerschaft: bisping & bisping ist autorisierter Link11-Partner für Infrastruktur- und Applikationsschutz in Süddeutschland.
- Zielgruppe: Mittelständische Unternehmen, Behörden und Betreiber kritischer Infrastrukturen.
- Leistung: automatisierte DDoS-Abwehr, bei bekannten Angriffsmustern sofort, bei neuen Mustern in unter zehn Sekunden.
- Datenhoheit: Verarbeitung ausschließlich in deutschen Rechenzentren, DSGVO-konform und ISO-27001-zertifiziert.
- Regulatorik: Das NIS2-Umsetzungsgesetz verpflichtet seit Dezember 2025 rund 30.000 Unternehmen in Deutschland zu Schutzmaßnahmen, ausdrücklich auch gegen DDoS-Angriffe.
Florian Brinkmann (Channel Sales Manager DACH, Link11) und Johannes Bisping (CEO bisping & bisping) besiegeln die Managed-Service-Partnerschaft. Foto: bisping & bisping
Wie funktioniert ein DDoS-Angriff?
Bei einem DDoS-Angriff (Distributed Denial of Service) senden Angreifer über viele gekaperte Systeme gleichzeitig so viele Anfragen an einen Server, dass dieser überlastet wird. Das Ergebnis gleicht einem künstlich erzeugten Stau: Die Straße ist voll, obwohl niemand ans Ziel will – echte Kunden kommen nicht mehr durch.
Für Unternehmen bedeutet das, dass Webshops, Kundenportale oder E-Mail-Dienste nicht mehr erreichbar sind. Ausfälle von mehreren Stunden bis Tagen führen zu Umsatzverlust, Aufwand für die Wiederherstellung und einem Vertrauensverlust bei den Kunden.
Wie hat sich die Bedrohungslage entwickelt?
Laut dem Allianz Risk Barometer 2026 sind Cybervorfälle zum fünften Mal in Folge das weltweit größte Geschäftsrisiko. 42 Prozent der Befragten nannten sie als größte Gefahr für ihr Unternehmen – der höchste jemals gemessene Wert. In Deutschland liegt dieser Anteil sogar bei 52 Prozent.
Der Link11 European Cyber Report 2026 zeigt: Die Zahl der DDoS-Angriffe ist im Vergleich zum Vorjahr gesunken, ihre Intensität hingegen deutlich gestiegen. Als mögliche Ursache für den Rückgang der Angriffszahl gilt die verstärkte internationale Strafverfolgung.
Laut Report gehört Deutschland gemeinsam mit der Ukraine, Litauen, Polen, Estland und Tschechien zu den am häufigsten angegriffenen Ländern in Europa.
Warum ist der Mittelstand besonders betroffen?
Mittelständische Unternehmen sind oft Teil kritischer Lieferketten, haben aber selten dedizierte IT-Sicherheitsteams. Der Aufbau eines eigenen DDoS-Schutzes verursacht hohe Investitions- und Personalkosten. Zudem nutzen Angreifer DDoS-Attacken zunehmend für Erpressungszwecke: Sie drohen mit Ausfällen und fordern Lösegeld.
Mit dem NIS2-Umsetzungsgesetz steigt der Handlungsdruck. Bei Verstößen drohen besonders wichtigen Einrichtungen Bußgelder von bis zu zehn Millionen Euro oder zwei Prozent des weltweiten Jahresumsatzes.
Was leistet der gemeinsame DDoS-Schutz?
Der Schutz von Link11 ist KI-gestützt und vollautomatisch. Der Datenverkehr wird kontinuierlich analysiert, sodass Angriffe ohne manuelles Eingreifen erkannt und abgewehrt werden können. Dadurch wird die Reaktionszeit verkürzt und das Risiko menschlicher Fehler reduziert.
Im Angriffsfall leitet das System den Datenverkehr durch ein Netz von Scrubbing-Centern. Dort wird schädlicher Traffic von legitimem getrennt. Echte Kundenanfragen erreichen ihr Ziel weiterhin, während der Angriff wirkungslos bleibt. Die Schutzbandbreite beträgt bis zu 100 Gbit/s.
bisping & bisping ergänzt diese Technologie um regionale Infrastruktur: Als lizenzierter Netzbetreiber betreibt das Unternehmen mehrere Rechenzentrumsstandorte, eigene Glasfaserleitungen und ein redundantes 100-Gbit/s-Backbone in Mitteleuropa. Die Systeme erreichen eine durchschnittliche Verfügbarkeit von 99,9 Prozent (Verfügbarkeitsklasse 3). Der IT-Dienstleister ist seit mehr als 35 Jahren am Markt.
„Die Partnerschaft mit bisping & bisping ist für uns ein wichtiger Schritt, um mittelständische Unternehmen in Süddeutschland noch gezielter zu erreichen. bisping & bisping bringt jahrzehntelange Erfahrung und eine belastbare Infrastruktur vor Ort mit, während wir die Technologie und Expertise im DDoS-Schutz liefern”, sagt Jens-Philipp Jung, CEO von Link11.
„Gerade der Mittelstand ist von Cyberangriffen besonders bedroht und hat an den Folgen von Ausfällen seiner Online-Dienste hart zu tragen. Deshalb haben wir uns für die Partnerschaft mit Link11 entschieden“, erklärt Jan-Philipp Becker, Geschäftsführer von bisping & bisping.
In der Analyse der QKS Group werden Anbieter von Bot-Management-Lösungen anhand ihrer Technologie-Exzellenz und ihres Kundennutzens bewertet. Link11 wird für seinen integrierten WAAP-Ansatz (Web Application and API Protection) hervorgehoben.
In seiner aktuellen Marktanalyse SPARK Matrix™: Bot Management, Q3 2026 hat das Analystenhaus QKS Group Link11 als Leader positioniert. In der Studie werden die Positionen führender Anbieter von Bot-Management-Lösungen untersucht und unter anderem nach Erkennungsgenauigkeit, Skalierbarkeit, Integrationsfähigkeit sowie Marktpräsenz und Kundenerfahrung bewertet.
In der Bewertung der QKS Group wird hervorgehoben, dass das Link11 Bot Management in eine einheitliche, cloud-native WAAP-Plattform integriert ist, die die Web Application Firewall, API-Sicherheit, Web-DDoS-Schutz und ein Content Delivery Network miteinander verbindet. Die Kombination aus Verhaltensanalyse, Geräte- und Client-Verifizierung sowie einer dedizierten Verwaltung für KI-Crawler-Traffic wird darin als breit angelegter Schutzansatz gegenüber automatisierten Bedrohungen beschrieben.
Die SPARK Matrix™ der QKS Group ordnet Anbieter in die Kategorien „Leader”, „Emerging Leader”, „Strong Contender” und „Aspirant” ein. Sie dient Unternehmen als Orientierung bei der Auswahl von Sicherheitslösungen. Weitere Informationen zur Methodik und zum vollständigen Bericht sind bei der QKS Group erhältlich.
„Diese Einstufung bestätigt unseren Ansatz, Bot Management nicht als isoliertes Tool, sondern als integralen Bestandteil einer einheitlichen WAAP-Plattform zu betrachten“, sagt Jens-Philipp Jung, CEO von Link11. „Automatisierte Bedrohungen entwickeln sich zunehmend schneller und komplexer, gerade durch den Einsatz von KI. Unternehmen brauchen deshalb eine Lösung, die Bot-Abwehr, API-Sicherheit und Netzwerkschutz zusammenführt – und das mit voller Kontrolle über die eigenen Daten in Europa.“
Link11 bietet Bot Management als native Funktion innerhalb seiner cloudbasierten WAAP-Plattform (Web Application and API Protection) an. Diese führt Web Application Firewall, API-Sicherheit, Web-DDoS-Schutz und Bot-Abwehr in einer Architektur zusammen.
Über QKS Group
QKS Group ist ein globales Analysten- und Beratungsunternehmen, das Unternehmen, Technologieanbieter und Investoren bei datenbasierten Entscheidungen unterstützt. Zum Portfolio zählen unter anderem das SPARK Matrix™-Bewertungsframework sowie weitere Research- und Advisory-Angebote. Weitere Informationen sind unter qksgroup.com verfügbar.
Der Digital Operational Resilience Act (DORA) gilt seit dem 17. Januar 2025 verbindlich für nahezu alle beaufsichtigten Finanzunternehmen in der EU. Er verpflichtet Banken, Versicherungen und Zahlungsdienstleister zu einem einheitlichen Umgang mit IKT-Risiken und stärkt somit die digitale Widerstandsfähigkeit des gesamten Finanzsystems.
Warum DORA die nationalen Regelwerke ablöst
In Deutschland regelten vor DORA verschiedene BaFin-Rundschreiben die IT-Sicherheit im Finanzsektor, getrennt nach Institutstyp: KAIT für Kapitalverwaltungsgesellschaften, VAIT für Versicherer und ZAIT für Zahlungsdienstleister. DORA ersetzt diese drei Regelwerke vollständig. Die BAIT für Banken werden schrittweise abgelöst und sollen spätestens bis zum 31. Dezember 2026 vollständig aufgehoben sein.
Der entscheidende Unterschied zu den bisherigen Rundschreiben ist: DORA ist eine EU-Verordnung und gilt damit unmittelbar in allen Mitgliedstaaten, ganz ohne nationalen Umsetzungsakt. Dadurch werden die unterschiedlichen nationalen Anforderungen, die Finanzunternehmen bislang in jedem EU-Land einzeln beachten mussten, hinfällig.
Die drei Kernbereiche von DORA
DORA bündelt die Anforderungen an Finanzunternehmen in drei zentralen Themenfeldern:
- IKT-Risikomanagement als übergreifendes Kernelement, das interne Governance-Strukturen, Kontrollrahmen und Verantwortlichkeiten festlegt.
- Cybersicherheit mit Anforderungen an Vorfallserkennung, Klassifizierung und Meldewesen
- Digitale operationale Resilienz, die durch regelmäßige Tests wie Schwachstellen-Scans und Lasttests überprüft wird.
Auch die Geschäftsleitung ist stärker gefordert als bislang, denn die Verantwortung für Strategie und Ressourcen im IKT-Risikomanagement liegt ausdrücklich beim Leitungsorgan des Unternehmens.
Warum DORA keine Checkliste ist
Im Gegensatz zu ISO-Normen schreibt DORA keine konkreten technischen Standards vor. Der Grund dafür ist Technologie-Neutralität, ein Prinzip, das auch aus der DSGVO bekannt ist. Finanzunternehmen unterscheiden sich stark in Größe, Geschäftsmodell und technischer Aufstellung. Eine zu konkrete Regelung würde für viele von ihnen entweder zu wenig oder zu viel verlangen.
Stattdessen wird es Unternehmen überlassen, ihre Risikolage einzuschätzen und angemessene Maßnahmen zu definieren. Dabei können ihnen anerkannte Standards wie ISO 27001 oder der IT-Grundschutz des BSI sowie konkretisierende Aufsichtsmitteilungen der BaFin als Orientierung dienen. Diese Offenheit bringt allerdings auch eine Herausforderung mit sich: die umfangreiche Nachweis- und Dokumentationspflicht, die in der Praxis von vielen Unternehmen unterschätzt wird.
IKT-Drittparteien-Risikomanagement: Auch Dienstleister sind betroffen
Ein zentraler Baustein von DORA betrifft sowohl die interne IT als auch die Zusammenarbeit mit externen Dienstleistern. Wer IT-Leistungen auslagert, muss die eingesetzten Drittanbieter bereits vor Vertragsschluss einer Risikobewertung unterziehen und ihre Eignung anschließend kontinuierlich überwachen.
Dies betrifft mehr Unternehmen, als man zunächst annehmen würde. So kann beispielsweise auch ein Anbieter, der gar keine originär finanzwirtschaftliche Leistung erbringt – etwa eine Softwarelösung für die Personalverwaltung –, mittelbar unter die DORA-Anforderungen fallen, wenn Finanzunternehmen diese Lösung einsetzen. Übernimmt ein Dienstleister eine kritische oder wichtige Funktion, gelten gemäß Artikel 30 der DORA-Verordnung zusätzliche vertragliche Anforderungen.
Genau dieser Aspekt sorgte Ende 2024 für Hektik am Markt. Viele Drittdienstleister wurden kurz vor dem Stichtag im Januar 2025 mit DORA-Zusatzvereinbarungen konfrontiert, die sie in kurzer Zeit prüfen und belegen mussten.
Haftungsfragen bleiben Vertragssache
Kommt es trotz aller Vorkehrungen zu einem Sicherheitsvorfall, richtet sich die Haftung zunächst nach den bestehenden Verträgen zwischen dem Finanzunternehmen und dem Dienstleister. Entscheidend sind dabei der Grad der Fahrlässigkeit und die Frage, ob eine Versicherung greift, etwa eine Versicherung für die Geschäftsleitung. DORA selbst schafft kein neues Haftungsregime, verändert aber die Grundlage, anhand derer sich Sorgfaltspflichten künftig messen lassen.
Was Finanzunternehmen jetzt konkret tun können
Auch wenn die erste große Umsetzungswelle abgeschlossen ist, bleibt DORA ein fortlaufender Prozess. Wichtige Ansatzpunkte für die kommenden Monate sind:
- Bestehende Lieferantenverträge regelmäßig auf DORA-Konformität prüfen, insbesondere bei Auslagerung kritischer oder wichtiger Funktionen.
- Das interne IKT-Risikomanagement nicht als einmaliges Projekt, sondern als laufenden Prozess verstehen.
- Digitale operationale Resilienz aktiv testen, statt sie nur auf dem Papier nachzuweisen.
- Die parallel laufende Umsetzung von NIS2 im Blick behalten, da sich beide Regelwerke in vielen Unternehmen inhaltlich überschneiden.
Gerade für Banken, Versicherer und Zahlungsdienstleister ist dabei auch die technische Widerstandsfähigkeit der eigenen Online-Infrastruktur von Bedeutung. Der Finanzsektor gehört traditionell zu den am häufigsten angegriffenen Branchen, wie in unserem Beitrag „DDoS-kritische Zeiten für Banken” beschrieben. Nachweisbare, getestete Resilienz gegen Cyberangriffe ist somit nicht nur eine DORA-Anforderung, sondern auch ein handfester Geschäftsschutz.
DORA als Chance statt reiner Pflicht
Trotz des hohen Aufwands sehen inzwischen viele Unternehmen DORA positiv. Anstatt die Verordnung lediglich als lästige Compliance-Pflicht zu betrachten, haben zahlreiche Finanzunternehmen die Umsetzung genutzt, um ihre bestehenden Sicherheitsprozesse grundlegend zu modernisieren. Und DORA ist erst der Anfang: Mit NIS2 steht die nächste große Regulierung bereits vor der Tür.
Fazit: Resilienz ist mehr als ein Compliance-Thema
DORA macht deutlich, dass die digitale Widerstandsfähigkeit im Finanzsektor keine reine IT-Angelegenheit mehr ist, sondern eine Aufgabe für die Unternehmensleitung. Wer die Anforderungen ernst nimmt, schützt nicht nur sich selbst vor Bußgeldern, sondern auch seine Kunden vor den Folgen eines IT-Ausfalls.
Wenn Sie tiefer in das Thema einsteigen möchten: Die vollständige Podcast-Folge mit Dr. Thorsten Hennrich finden Sie hier zum Nachhören.
Bei Link11 unterstützen wir Finanzunternehmen dabei, die technische Seite dieser Resilienz abzusichern – mit DDoS-Schutz, WAAP und Secure DNS. Wenn Sie erfahren möchten, wie Ihre Infrastruktur auf DORA-Tests reagiert, kontaktieren Sie uns gerne.
Das könnte Ihnen auch gefallen:
Der neue Link11 European Cyber Report für das erste Halbjahr 2026 zeichnet ein differenziertes Bild: Während der Rückgang der DDoS-Angriffe im Link11-Netzwerk für europäische Unternehmen zunächst wie eine Atempause klingt, zeigt sich zeitgleich: die Angriffe sind nicht leiser geworden, sondern gezielter – und in der Spitze so laut wie nie zuvor.
Neue Rekorde bei Bandbreite, Paketrate und Datenvolumen
Während die Zahl der Angriffe um 42 Prozent zurückging, kletterten die Rekordwerte mit Blick auf die Intensität der Angriffe in jeder Kategorie. Die bandbreitenstärkste gemessene Attacke erreichte 2,3 Tbit/s – 85 Prozent mehr als der Höchstwert von 1,2 Tbit/s im ersten Halbjahr 2025.
Bei der Paketrate zeigt sich dasselbe Muster: 322 Millionen Pakete pro Sekunde statt zuvor 207 Millionen – ein Plus von 56 Prozent. Auch in der Summe wuchs die Last – von 438 auf 705 Terabyte kumuliertes Angriffsvolumen, ein Anstieg um 61 Prozent.
Superbotnetze treiben die Rekorde, Fahndungserfolge bremsen die Zahl
Als treibende Kraft nennt der Report Superbotnetze wie Aisuru und dessen Nachfolger Kimwolf sowie gekaperte Cloud-Server, die einzeln ein Vielfaches der Bandbreite eines privaten IoT-Geräts liefern. Den Rückgang der Angriffszahl führt er auf internationalen Verfolgungsdruck zurück: Bereits im Juli 2025 zerschlugen Europol und Eurojust im Rahmen der „Operation Eastwood” einen Großteil der Infrastruktur der prorussischen Gruppe NoName057(16). Im März 2026 folgte ein weiterer Schlag: Behörden in den USA, Kanada und Deutschland schalteten die Kontrollserver von vier großen IoT-Botnetzen ab, die gemeinsam mehr als drei Millionen Geräte kontrolliert hatten.
„Die Zahlen zeigen, dass sich die Bedrohung nicht abschwächt, sondern verlagert – von der Fläche in die Spitze“, sagt Jens-Philipp Jung, CEO von Link11. Unternehmen, die ihre Abwehr an der Zahl vergangener Angriffe ausrichten, unterschätzen laut Jung, wie schnell ein einzelner Vorfall heute eskalieren kann.
Wer einmal getroffen wird, bleibt öfter im Visier
Wer einmal ins Visier gerät, wird zudem seltener verschont: Nur 44 Prozent der betroffenen Unternehmen blieben 30 Tage lang angriffsfrei, nachdem sie von einer Angriffswelle betroffen waren. Ein Jahr zuvor waren es noch 54 Prozent.
Lärm als Tarnung: Die gefährlichsten Angriffe sind nicht die lautesten
Nicht jeder gefährliche Angriff ist laut. In einem dokumentierten Fall nutzten Angreifer einen Traffic-Peak auf zwei Domains als Ablenkung, während sie im Windschatten SQL-Injection– und XSS-Signaturen platzierten. Sie wurden nur enttarnt, weil sie versehentlich dieselben IP-Adressen für beide Wege genutzt hatten.
„Die gefährlichsten Angriffe, mit denen wir es zu tun haben, sind längst nicht mehr die lautesten“, sagt Jag Bains, VP Solution Engineering. „Wer nur auf Bandbreite und bekannte Signaturen achtet, übersieht genau die Angriffe, die den größten Schaden anrichten können, denn sie sind so konzipiert, dass sie unauffällig bleiben.“
Die Daten des ersten Halbjahres 2026 zeigen, dass Wucht und Tarnung, nicht die reine Häufigkeit, über das Risiko entscheiden. Wer seine Abwehr allein an sinkenden Angriffszahlen ausrichtet, verkennt, wogegen er sich eigentlich schützen muss.
Laut der aktuellen Bitkom-Studie „Wirtschaftsschutz 2026” erreichen Cyberangriffe auf Unternehmen ein neues Rekordniveau. Demnach waren 96 Prozent der befragten Unternehmen im vergangenen Jahr von Datendiebstahl, Industriespionage oder Sabotage betroffen oder vermuten dies zumindest. Der Schaden für die deutsche Wirtschaft liegt zwischen 211 und 270,8 Milliarden Euro. Drei Viertel davon sind auf Cyberattacken zurückzuführen.
Diese Zahlen sind kein abstraktes Problem für Sicherheitsabteilungen. Sie betreffen jedes Unternehmen, das online erreichbar sein muss. Wir ordnen die wichtigsten Ergebnisse der Studie ein und zeigen auf, welche Konsequenzen sich daraus für Ihre Sicherheitsstrategie ergeben.
Die Bitkom-Zahlen 2026 im Überblick
Die repräsentative Befragung von über 1.000 Unternehmen mit mindestens zehn Beschäftigten zeichnet ein klares Bild. Mit 76 Prozent verursachen Cyberangriffe den größten Anteil am Gesamtschaden, und die Tendenz ist steigend. 63 Prozent der Unternehmen haben in den vergangenen zwölf Monaten mehr Angriffe registriert als im Jahr zuvor. Zwei Drittel rechnen auch für die kommenden zwölf Monate mit einer weiteren Zunahme.
Besonders bemerkenswert ist, dass der Anteil ausländischer Nachrichtendienste unter den Angreifern von 7 Prozent im Jahr 2023 auf inzwischen 37 Prozent gestiegen ist. Das deckt sich mit der Einschätzung von Bitkom-Präsident Dr. Ralf Wintergerst, der die Studie gemeinsam mit BfV-Präsident Sinan Selen vorstellte: Organisierte Kriminalität bleibt zwar die größte Tätergruppe, doch die Grenzen zwischen beiden verschwimmen zunehmend. Gleichzeitig sinkt die Gewissheit vieler Unternehmen darüber, ob ein Angriff überhaupt stattgefunden hat. Nur noch 67 Prozent konnten einen Vorfall sicher nachweisen; im Vorjahr waren es 87 Prozent.
Künstliche Intelligenz verändert die Angreiferseite
Laut Bitkom gehen 82 Prozent der Unternehmen davon aus, dass Angreifer verstärkt künstliche Intelligenz einsetzen. Diese Tendenz wird durch konkrete Werte von Bitkom bestätigt. So stiegen die Schäden durch automatisierte Robo-Calls von 3 auf 14 Prozent und die durch Deepfakes von 4 auf 8 Prozent. Angreifer passen ihre Methoden automatisiert an, personalisieren Inhalte und erzeugen täuschend echte Audio- und Videoinhalte.
Für Unternehmen bedeutet das: Angriffe werden nicht nur häufiger, sondern auch schwerer zu erkennen. Klassische Erkennungsmuster reichen oft nicht mehr aus. Wie automatisiert und präzise solche Angriffe heute ablaufen, zeigen wir am Beispiel eines realen Vorfalls in unserem Beitrag „Grünes Licht, roter Alarm: Was ein Bot-Angriff auf eine Zahlungs-API über moderne Angriffsmethoden verrät”.
DDoS-Angriffe wachsen weiter, die Studie bestätigt unsere eigenen Beobachtungen
Die Bitkom-Studie zeigt einen deutlichen Anstieg von Ransomware, Phishing und DDoS-Angriffen als Ursache von Schäden. Was in der Befragung als Trend sichtbar wird, erleben wir bei Link11 im Netzwerkbetrieb täglich. Botnetze wachsen rasant, nutzen zunehmend schlecht gesicherte IoT-Geräte und erreichen Angriffsgrößen, die noch vor wenigen Jahren undenkbar waren. Angriffe mit mehr als 2 Tbit/s und über 200 Millionen Paketen pro Sekunde sind keine Ausnahme mehr, wie wir in unserem Netzwerk beobachtet haben.
Solche Angriffswellen wechseln oft gezielt zwischen Tausenden von Zielsystemen und nutzen zufällige Portkombinationen, um Abwehrmechanismen zu umgehen. Wer sich nur auf statische Schwellenwerte verlässt, hat gegen diese Art von Angriff kaum eine Chance. Wirksamer Schutz erfordert Kapazität, globale Verteilung und automatisierte Reaktionszeiten im Millisekundenbereich, wie sie unsere Network DDoS Protection bietet.
Erfahren Sie, wie die neue Network DDoS Protection Sie noch effektiver schützt
Schnellere Mitigation, IPv6-Parität, mehr Transparenz und deutlich weniger manueller Aufwand.
Warum klassischer Schutz an seine Grenzen stößt
Zudem nennt die Studie folgende Ursachen für auftretende Schäden: Sicherheitsvorfälle werden am häufigsten genannt, gefolgt von Fehlkonfigurationen und mangelhaftem Identitäts- und Zugriffsmanagement. All diesen Faktoren ist gemein, dass sie oft dort entstehen, wo Sicherheitslösungen isoliert nebeneinander betrieben werden, ohne den vollständigen Kontext eines Angriffs zu erfassen.
Moderne Webanwendungen bestehen heute aus einem Geflecht aus APIs, mobilen Clients und automatisierten Integrationen. Eine klassische Web Application Firewall erkennt jedoch oft nicht, ob eine API-Anfrage legitim ist oder Teil eines automatisierten Angriffs. Web Application and API Protection (WAAP) erweitert den Schutz um Verhaltensanalyse, Bot-Management und Schutz auf Applikationsebene.
Auch das Domain Name System (DNS) gerät zunehmend ins Visier von Angreifern, obwohl es kaum wahrgenommen wird. DNSSEC-Validierung und aktives Monitoring auf DNS-Ebene schließen eine Lücke, die von vielen Sicherheitsstrategien bislang übersehen wird.
Digitale Souveränität wird zum Wettbewerbsfaktor
Ein weiteres Ergebnis der Studie dürfte IT-Verantwortliche aufhorchen lassen. 59 Prozent der Unternehmen sehen sich von Sicherheitslösungen aus den USA abhängig. Gleichzeitig sind 70 Prozent der Meinung, dass Behörden und Unternehmen in Deutschland auf deutsche und europäische Lösungen setzen sollten.
Diese Einschätzung deckt sich mit einer Entwicklung, die auch regulatorisch längst angekommen ist. Mit dem C3A-Kriterienkatalog hat das BSI Anfang 2026 erstmals konkrete Kriterien für digitale Souveränität in der Cloud definiert. Was das konkret für IT-Verantwortliche bedeutet, haben wir in unserem Beitrag „C3A: Großer Rahmen, offene Fragen” erläutert.
Dabei bedeutet Souveränität mehr als nur der Firmensitz. Sie umfasst die Jurisdiktion, den Betrieb und die Kontrolle über die eigene Sicherheitsinfrastruktur – nachweisbar und überprüfbar. Für Unternehmen, die auf europäische Anbieter setzen möchten, wird diese Frage daher zunehmend zum echten Auswahlkriterium.
Was Unternehmen jetzt konkret tun können
Die Bitkom-Studie liefert nicht nur Zahlen, sondern auch klare Ansatzpunkte für die eigene Sicherheitsstrategie.
- Angriffserkennung priorisieren, denn unzureichende Detektion ist nach wie vor die häufigste Schadensursache.
- Konfigurationen sollten regelmäßig geprüft werden, da Fehlkonfigurationen fast ebenso oft zu Schäden führen.
- Identitäts- und Zugriffsmanagement konsequent umsetzen, um Angriffsflächen zu reduzieren.
- DDoS-Schutz, WAAP und DNS-Sicherheit sollten als zusammenhängende Verteidigungslinie betrachtet werden statt als Einzelmaßnahmen. Wie das konkret aussehen kann, zeigen wir in unserem Beitrag „Wenn der Angriff kommt, ist es zu spät”.
- Bei der Anbieterwahl auf nachweisbare digitale Souveränität achten.
Laut Studie stagniert der Anteil des IT-Budgets für Sicherheit bei 18 Prozent, obwohl BSI und Bitkom 20 Prozent empfehlen. Angesichts der wachsenden Schadenssummen ist das ein Investitionsrückstand, den sich kaum ein Unternehmen leisten kann.
Fazit: Sicherheit braucht ein zusammenhängendes Konzept
Die Bitkom-Studie 2026 macht deutlich, dass Cyberangriffe kein Randthema mehr sind, sondern eine geschäftskritische Realität für nahezu jedes Unternehmen darstellen. Unternehmen, die heute noch einzelne Sicherheitslücken punktuell schließen, sind den Angreifern unterlegen, die zunehmend automatisiert, KI-gestützt und international vorgehen.
Bei Link11 begegnen wir dieser Realität mit einem Schutzansatz aus Network DDoS Protection, WAAP, Secure CDN und Secure DNS. Dieser Ansatz wird in Deutschland entwickelt. Wenn Sie Ihre aktuelle Sicherheitsarchitektur gemeinsam mit uns überprüfen möchten, sprechen Sie uns gerne an.
Das könnte Ihnen auch gefallen:
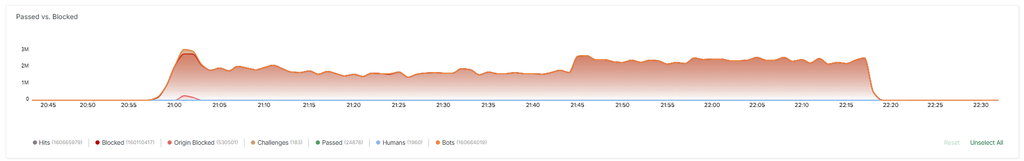
Es war kurz vor 21 Uhr. Ein Unternehmen geriet unter Beschuss: Zwei bis drei Millionen Anfragen pro Minute wurden auf eine einzige Domain gerichtet. Die Abwehr griff und blockierte über 99,9 Prozent des Traffics. Dennoch kamen rund 1.000 Anfragen pro Minute durch. Nicht, weil der Schutz versagte. Der Angreifer kannte eine Annahme, auf der die Schutzregeln basierten, und hatte sie gezielt ausgehebelt.
Gesamtvolumen des Angriffs über dessen gesamte Dauer mit zwei bis drei Millionen Anfragen pro Minute
Eine Lücke, die keine Schwachstelle war
Moderne WAF-Architekturen arbeiten häufig mit Rate-Limiting-Regeln auf URL-Ebene. Die zugrunde liegende Logik ist solide: Wenn eine IP-Adresse dieselbe URL übermäßig oft anfragt, wird sie geblockt. Das funktioniert bei der überwältigenden Mehrheit aller volumetrischen Angriffe, da Angreifer in der Regel genau das tun: Sie treffen wieder und wieder einen Endpunkt, eine Login-Seite oder eine API-Route.
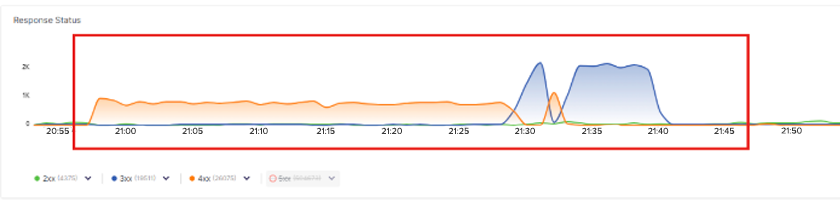
Dieser Angreifer tat es jedoch nicht. Stattdessen generierte er für jede einzelne Anfrage eine neue, zufällig erzeugte URL nach dem Schema /en/ gefolgt von sechs zufälligen Kleinbuchstaben. /en/nwbiod. /en/onoqzi, /en/nlvacu usw. Jede Anfrage, eine neue URL. Jede URL, ein neuer Eintrag. Keine URL wurde oft genug angefragt, um den Rate-Limit-Schwellenwert zu überschreiten. Die Schutzregeln griffen nicht, da jede Anfrage wie eine legitime Erstanfrage auf eine bisher unbekannte Seite aussah.
Der hervorgehobene Bereich isoliert den Datenverkehr, der aufgrund des zufälligen URL-Musters die WAF-Architektur umgangen hat.
Das war keine Zero-Day-Lücke. Es handelte sich um eine präzise ausgenutzte Regelannahme.
Warum der CDN-Cache die Last nicht abfing
Ein naheliegender Gedanke: Hätte ein vorgelagertes CDN die Anfragen nicht abfangen können? Normalerweise schon, allerdings nur für statische Inhalte. Bilder, Skripte, CSS-Dateien: Diese werden vom CDN gecacht und müssen in der Regel den Ursprungsserver nicht erreichen.
Zufällig generierte URLs existieren jedoch per Definition nicht im Cache. Das CDN kennt „/en/nwbiod” nicht. Also leitet es die Anfrage an den Origin weiter und fragt dort nach. Jedes Mal. Dieser Mechanismus, der sogenannte CDN-Cache-Miss, verwandelte die zufälligen URLs von einem Ausweichmanöver in einen Verstärker: Der Angreifer zwang jeden einzelnen Request bis zum Ursprungsserver durch, weil kein Cache-Layer greifen konnte. Die Schutzwirkung des CDN war für diese Anfragen somit ausgeschaltet.
Automatisierung als Angriffswerkzeug: Was hinter der URL-Rotation steckt
Die Technik selbst, also die URL-Rotation bei jeder Anfrage, ist nicht neu. Theoretisch war sie schon vor Jahrzehnten denkbar. Was sich verändert hat, ist die Geschwindigkeit und Leichtigkeit, mit der sie heute umgesetzt werden kann. Ein einfaches Skript rotiert sechs zufällige Kleinbuchstaben in eine URL-Vorlage. Es ist keine manuelle Pflege nötig, es gibt keinen menschlichen Loop. Die Anfragen erzeugen sich selbst.
Genau hier liegt der eigentliche Trend. Es entstehen nicht neue Angriffstechniken, sondern bekannte Techniken werden durch Automatisierung skalierbar und zugänglich. Was früher Kenntnisse und Aufwand erforderte, lässt sich heute mit dem richtigen Skript und verfügbarer Cloud-Infrastruktur innerhalb weniger Minuten aufsetzen. In diesem Fall nutzte der Angreifer die Infrastruktur von Telekommunikationsanbieter und andere legitime Netzwerkressourcen als Durchlaufstation. Dabei wurden aus rund 300 unterschiedlichen IP-Adressen zwei Millionen Anfragen pro Minute erzeugt.
Erfahren Sie mehr über eine einfach zu implementierende und äußerst effektive WAAP-Lösung.
Alles aus einer Hand und auf Wunsch als vollständig verwalteter Service.
Was bedeutet dieser Angriff für WAF-Architekturen und Betreiber?
URL-Rate-Limiting ist zwar wirksam gegen die überwiegende Mehrheit aller volumetrischen Angriffe, setzt jedoch voraus, dass Angreifer denselben Endpunkt wiederholt treffen. Wer URL-Randomisierung einsetzt, bricht genau diese Annahme auf. Ergänzende Regeln auf Basis der URL-Pfadstruktur oder regulärer Ausdrücke schließen diese Lücke. Die relevante Frage ist nicht, ob die bestehenden Regeln scharf genug sind, sondern ob sie das richtige Angriffsbild vor Augen haben.
Gleichzeitig zeigt dieser Fall, dass vorgelagerte Schutzschichten keine Vollkaskoversicherung sind. Keine IT-Sicherheitslösung garantiert hundertprozentigen Bypass-Schutz für jeden erdenklichen Angriffstypus. Die Ursprungsinfrastruktur muss deshalb so aufgebaut sein, dass sie auch unter Last stabil bleibt: Die Software muss aktuell sein, der Stack muss gehärtet sein und es müssen ausreichend Ressourcen vorhanden sein. Wer ausschließlich auf den vorgelagerten Schutz vertraut, hat keinen Plan B für den Moment, in dem ein Angreifer bisher unbekannte Lücken findet.
Und schließlich: Automatisierte Systeme erkennen bekannte Muster. Neue Techniken erkennen Menschen, wenn die Eskalationsprozesse funktionieren und wenn genügend Zeit bleibt, um die Logs wirklich zu lesen. Denn manchmal liegt die Lücke nicht dort, wo man sie sucht. Nicht in der Plattform. Nicht im Prozess. Sondern in einer Annahme, die so selbstverständlich wirkte, dass niemand sie in Frage gestellt hat. Sechs zufällige Buchstaben haben gereicht, um sie sichtbar zu machen.
Kennen Sie die Annahmen, die Ihrer WAF-Konfiguration zugrunde liegen – und welche davon ein Angreifer ausnutzen könnte? Wir analysieren Ihre Schutzarchitektur und zeigen Ihnen konkret, wo Lücken zwischen Regelwerk und realer Angriffsmethodik entstehen können. Vereinbaren Sie jetzt Ihr unverbindliches Gespräch.
Das könnte Ihnen auch gefallen:
Im Juli 2026 veröffentlichte das Threat-Intelligence-Team Unit 42 von Palo Alto Networks eine ungewöhnliche Analyse. Die Forscher hatten ein IoT-Botnetz mit dem Namen TuxBot v3 Evolution untersucht und stießen dabei auf etwas Neues: Große Teile des Schadcodes stammten offenbar nicht aus der Feder eines Menschen, sondern direkt aus einem Sprachmodell. Das Modell hinterließ sogar eigene Gedankengänge als Kommentare im Code. Ein kleines Detail mit großer Symbolkraft, denn Botnetze entwickeln sich gerade schneller, als viele Sicherheitsteams reagieren können.
TuxBot ist kein Einzelfall. Es ist der vorläufige Höhepunkt einer Entwicklung, die vor mehr als drei Jahrzehnten harmlos begann.
Von Eggdrop zu TuxBot: Die Geschichte der Botnetze
IRC-Bots ab 1993
1993 veröffentlichte Jeff Fisher mit „Eggdrop“ einen der ersten IRC-Bots. Gedacht war er als Verwaltungshelfer für Chatkanäle, nicht als Angriffswerkzeug. Weil sich aus dem Chat entfernte Nutzer revanchieren wollten, entstanden daraus die sogenannten IRC-Kriege, ein früher Vorläufer heutiger DDoS-Angriffe.
Bot-Baukästen 2002 bis 2007
Die Jahre danach professionalisierten das Feld. Zwischen 2002 und 2004 etablierten sich mit „Agobot“, „SDBot“ und „Spybot“ regelrechte Baukastensysteme. Ihr Quellcode kursierte offen im Netz und ermöglichte auch technisch weniger versierten Akteuren eigene Varianten. Ein früher Vorläufer der heutigen Malware-as-a-Service-Modelle. 2007 infizierte das Storm-Botnetz schätzungsweise bis zu 50 Millionen Rechner und wurde für Spam und Identitätsdiebstahl genutzt.
IoT-Botnetze ab 2016
Mit der Verbreitung webbasierter Dienste verließen Bots die reinen IRC-Kanäle. 2016 markierte das Mirai-Botnetz den nächsten Bruch: Die Schadsoftware durchsuchte das Internet nach IoT-Geräten mit werkseitigen Standardpasswörtern und erzeugte Angriffe von bislang unbekannter Größe, unter anderem einen mehrstündigen Ausfall beim DNS-Anbieter Dyn. Als der Quellcode später veröffentlicht wurde, entstand daraus eine ganze Familie von Nachahmern, die bis heute aktiv ist.
Danach ging es vor allem um Tarnung. Auf Chrome oder Chromium basierende Bots imitierten Mausbewegungen und Klicks so realistisch, dass sie sich kaum noch von echten Nutzern unterscheiden ließen. Gleichzeitig verlagerten sich Angriffe auf gekaperte Heimrouter, sogenannte Residential Proxies. Der Traffic kam nicht mehr aus verdächtigen Rechenzentren, sondern aus scheinbar gewöhnlichen Haushalten.
Evooo1Bot: Der alte Mirai-Code lebt weiter
Während KI die Entwicklung neuer Angriffswerkzeuge beschleunigt, zeigt ein aktueller Fund, dass auch der zehn Jahre alte Mirai-Quellcode noch längst nicht ausgedient hat. FortiGuard Labs beobachtet seit Juli 2026 ein Linux-Botnetz namens Evooo1Bot, das Router und andere Edge-Geräte von Herstellern wie Alcatel, NETGEAR, Tenda, Mitsubishi Electric, Telesquare und D-Link angreift. Die Basis bildet der öffentlich bekannte Mirai-Code, die Entwickler haben ihn jedoch deutlich erweitert.
Evooo1Bot macht deutlich, dass sich die Bedrohungslage nicht nur durch neue KI-Werkzeuge verschärft. Auch etablierter, jahrealter Code wird kontinuierlich weiterentwickelt und um neue Fähigkeiten wie Proxy-Missbrauch ergänzt. Genau diese Mirai-Linie steckt übrigens auch hinter Aisuru und Kimwolf, den beiden Botnetzen, die Ende 2025 den bislang größten bekannten DDoS-Angriff auslösten.
Erfahren Sie mehr über eine einfach zu implementierende und äußerst effektive WAAP-Lösung.
Alles aus einer Hand und auf Wunsch als vollständig verwalteter Service.
TuxBot v3: Wenn KI zum Co-Entwickler von Malware wird
Seit 2024 beschleunigt generative KI diese Entwicklung auf zwei Ebenen gleichzeitig. Erstens sinkt die Einstiegshürde: Bot-as-a-Service-Plattformen und KI-Codegeneratoren erlauben es auch technisch unerfahrenen Akteuren, funktionierende Angriffstools zu bauen. Zweitens verändert KI die Entwicklung der Schadsoftware selbst, und genau hier setzt der Fall TuxBot an.
Das analysierte Framework verfügte über einen verschlüsselten Command-and-Control-Kanal, einen Domain-Generation-Algorithmus und sogar eine eigene Exploit-Sprache. Aufschlussreich waren dabei vor allem die Fehler. Das Sprachmodell behauptete, eine moderne Argon2id-Verschlüsselung implementiert zu haben. Tatsächlich griff es auf ein deutlich schwächeres Verfahren zurück.
Das zeigt ein wichtiges Muster: KI senkt die Hürde für die Entwicklung von Malware, ersetzt aber nicht die fachliche Kontrolle. Wer sich allein auf ein Sprachmodell verlässt, baut Schwachstellen in seine eigenen Angriffswerkzeuge ein. Für Verteidiger heißt das im Umkehrschluss nicht, dass die Gefahr sinkt. Die schiere Menge an neuen Varianten wächst trotzdem.
Zahlen, die die neue Dimension der Bot-Angriffe zeigen
Aktuellen Reports zufolge stiegen KI-generierte Bot-Angriffe innerhalb eines einzigen Jahres von rund zwei auf 25 Millionen pro Tag. Dies bedeutet einen Anstieg um mehr als das Zwölffache. Mittlerweile sollen mehr als die Hälfte aller Web-Anfragen von Bots stammen, ein gutes Drittel davon schädlich.
Auch auf der Betriebsseite wachsen die Dimensionen. Ende 2025 erzeugten die IoT-Botnetze Aisuru und Kimwolf mit einer Kampagne namens „The Night Before Christmas“ einen Angriff mit einer Spitzenlast von 31,4 Terabit pro Sekunde, den bis dahin größten öffentlich bekannten DDoS-Angriff. Ausgelöst wurde er über gekaperte Router und zunehmend auch kompromittierte Android-Fernseher. Im März 2026 zerschlugen Bundeskriminalamt, US-Behörden und kanadische Ermittler gemeinsam ein Netzwerk aus mehr als drei Millionen gekaperten Geräten, das zu diesem Ökosystem gehörte.
Der Fall zeigt, wie schwer sich moderne Botnetze dauerhaft ausschalten lassen. Laut einer Analyse von Unit 42 war bereits einen Monat vor der Zerschlagung eine neue, auf Widerstandsfähigkeit ausgelegte Kimwolf-Version aktiv. Sie tarnt ihren Angriffsverkehr mit den Kennwerten eines echten Chrome-Browsers, sodass klassische Filter die Anfragen kaum noch von denen echter Nutzer unterscheiden können. Ein zerschlagenes Botnetz ist also nicht automatisch ein erledigtes Problem.
Am weitesten geht bislang ein Fall, der über klassische Botnetze hinausreicht. Im November 2025 legte Anthropic offen, dass eine mutmaßlich staatlich gelenkte Gruppe deren KI-Coding-Werkzeug wochenlang als weitgehend selbstständigen Angriffsagenten genutzt hatte. Aufklärung, Exploit-Entwicklung und Datenauswertung liefen zu 80 bis 90 Prozent ohne menschliches Eingreifen ab.
Was das für Unternehmen bedeutet
Für die Bot-Abwehr verschiebt sich damit die Zielscheibe. Es geht nicht mehr nur um reine Traffic-Erkennung, sondern zunehmend um die Frage, ob hinter einer Anfrage ein Skript, ein Mensch oder ein eigenständig planendes System steckt. Klassische Regeln, die nach IP-Adressen oder bekannten Signaturen filtern, laufen dieser Entwicklung dauerhaft hinterher.
Drei Verschiebungen sind für IT-Verantwortliche besonders relevant:
- Angriffswerkzeuge entstehen schneller und günstiger, weil KI die technische Einstiegshürde senkt.
- Bots verhalten sich zunehmend wie Menschen und verstecken sich hinter echten Wohnadressen, statt aus Rechenzentren zu kommen.
- Die Grenze zwischen automatisiertem Angriff und eigenständig agierendem System verschwimmt.
Wer heute noch mit Werkzeugen von gestern arbeitet, schützt sich gegen eine Bedrohung, die es in dieser Form nicht mehr gibt.
Bot-Abwehr, die mit der Bedrohung mitwächst
Eggdrop, Mirai, TuxBot: Jede Generation von Bots hat die Verteidigung vor eine neue Frage gestellt. Heute lautet sie: Erkennt Ihre Sicherheitsarchitektur nicht nur, wie viel Traffic ankommt, sondern auch, was wirklich dahintersteckt?
Link11 WAAP unterscheidet mittels Verhaltensanalyse zwischen nützlichen Suchmaschinen-Crawlern und bösartigen Scraping- oder Credential-Stuffing-Bots und schützt so vor genau der Art von Angriffen, die sich mit KI immer schneller weiterentwickelt.
Möchten Sie erfahren, wie sich Ihre Anwendungen gegen moderne, KI-gestützte Bot-Angriffe absichern lassen? Lassen Sie uns gemeinsam Ihre aktuelle Sicherheitsarchitektur analysieren.
Das könnte Ihnen auch gefallen: